
Ringkas
Checklist Kontrol Akses Minimum Sebelum Karyawan Resign, Pindah, atau Naik Jabatan
Checklist delapan kontrol akses minimum, dari akun bernama orang sampai bukti offboarding tertulis, yang bisa dijalankan pemilik usaha atau manajer operasional sendiri, tanpa tim IT, supaya operasional tidak mendadak buta begitu satu karyawan resign, pindah peran, atau naik jabatan.
Ditulis oleh Tim Editorial CargoGrid. Ditulis dari pola pengelolaan akses, dan celahnya, yang berulang kami temui di operasional forwarder dan trucking skala kecil-menengah di Indonesia.
Yang Perlu Diingat
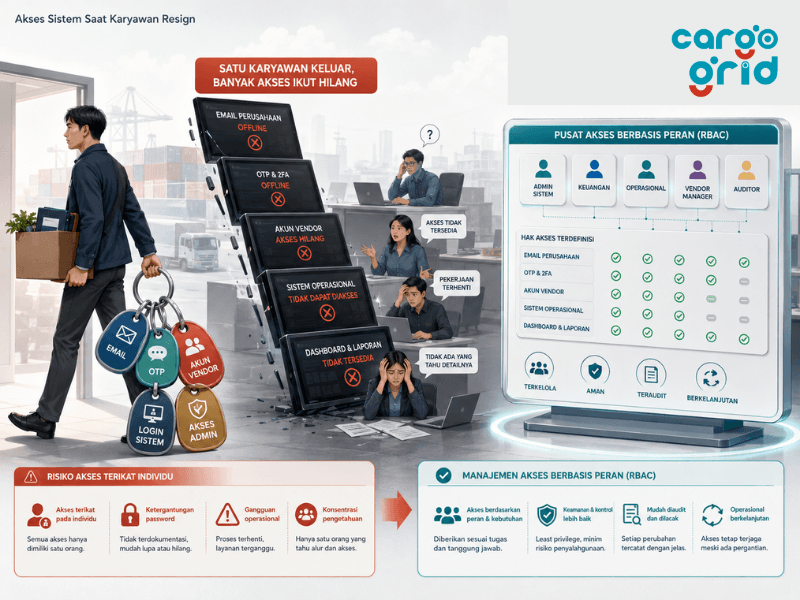
- Kontrol akses yang menempel ke satu nama orang, bukan ke peran, adalah pola akar di balik operasional yang mendadak buta begitu satu karyawan resign.
- Delapan kontrol minimum, akun bernama orang, password manager, MFA di titik paling mahal, catatan kepemilikan, proses joiner-mover-leaver, log akses, admin cadangan, dan bukti offboarding, bisa diperiksa tanpa tim IT dalam waktu kurang dari dua jam.
- Checklist leaver paling berguna dijalankan sebelum hari terakhir karyawan, bukan sesudahnya, terutama untuk akun bersama dan WhatsApp Business.
- Checklist ini idealnya diulang penuh tiap kuartal, ditambah pengecekan tambahan setiap ada karyawan resign, pindah peran, atau naik jabatan.
Kalau admin operasional Anda resign besok pagi, sistem apa saja yang mendadak tidak bisa diakses siapa pun di kantor? Bukan soal seberapa jujur atau setia karyawan itu, melainkan soal apakah akses ke sistem-sistem penting menempel ke perannya atau ke namanya pribadi. Checklist ini menjawab pertanyaan itu, satu kontrol pada satu waktu.
Delapan kontrol di bawah ini adalah kontrol akses minimum, bukan standar keamanan tingkat enterprise. Semuanya bisa diperiksa sendiri oleh pemilik usaha atau manajer operasional dalam waktu kurang dari dua jam, tanpa departemen IT dan tanpa software keamanan khusus. Kontrol ini juga tidak cuma berlaku saat ada yang resign: sebagian celah yang sama muncul juga saat karyawan pindah departemen atau naik jabatan, ketika akses lama menumpuk tanpa pernah dicabut.
Kontrol 1: Akun bernama orang, bukan login bersama
Login bersama menghilangkan bukti yang paling penting saat sesuatu janggal terjadi: siapa yang benar-benar login ketika perubahan data itu dibuat. Ini bukan soal mencurigai siapa pun. Justru akun bernama orang melindungi karyawan yang paling dipercaya sekalipun dari tuduhan yang tidak adil, sebab catatannya jelas.
- Setiap orang yang mengakses TMS/WMS punya username dan password sendiri, bukan menghafal satu password admin yang dipakai bersama.
- Akun admin generik, kalau masih ada, tidak dipakai untuk pekerjaan harian, hanya untuk konfigurasi sistem yang memang butuh hak penuh.
- Login e-banking perusahaan terdaftar atas nama individu yang jelas jabatannya, bukan atas nama kantor secara umum.
- Untuk vendor yang cuma menyediakan satu slot login per pelanggan, seperti portal PPJK atau asuransi cargo, ada catatan tertulis siapa pemegang resminya sekarang dan siapa penggantinya kalau orang itu keluar.
Kontrol 2: Kredensial yang harus dibagi disimpan di password manager
Sebagian kredensial memang tidak bisa dibuat per orang, misalnya akun vendor yang cuma punya satu slot login. Untuk kasus semacam ini, tempat penyimpanannya yang perlu diperbaiki: password manager berbasis tim menyimpannya terenkripsi, dan mencabut akses satu orang tidak memaksa mengganti password untuk semua pengguna lain.
- Kredensial akun bersama disimpan di satu password manager berbasis tim, bukan di catatan WhatsApp, notes HP, atau kertas di laci.
- Password manager itu sendiri bisa dibuka lebih dari satu orang (lihat Kontrol 7 soal admin cadangan).
- Mencabut akses satu orang dari password manager tidak memaksa mengganti password untuk pengguna lain yang masih aktif.
- Password yang tidak pernah diganti selama bertahun-tahun, terutama untuk e-banking dan email operasional, masuk daftar untuk diganti pada audit berikutnya.
Kontrol 3: MFA aktif di titik akses yang paling mahal kalau bocor
Tidak semua sistem butuh prioritas yang sama. Mulai dari titik akses yang kalau bocor langsung berdampak ke uang atau ke seluruh jalur komunikasi customer.
- E-banking dan sistem pembayaran vendor mewajibkan verifikasi dua langkah, bukan cuma password.
- Email operasional, seperti ops@, finance@, atau invoice@, punya MFA aktif, sebab email biasanya jadi jalur reset password untuk sistem lain.
- Device penerima OTP transaksi tidak terikat ke satu HP pribadi yang bisa hilang bersamaan orangnya keluar; ada jalur cadangan yang diketahui lebih dari satu orang.
- Akses admin ke TMS/WMS memakai MFA juga kalau platformnya mendukung, bukan cuma mengandalkan password yang panjang.
Kontrol 4: Catatan kepemilikan atas nama perusahaan untuk tiap akun
Setiap kali sebuah sistem baru dibuka, seseorang harus jadi orang pertama yang mendaftar. Langkah yang sering terlewat adalah langkah kedua: memindahkan kepemilikannya dari nama pribadi ke identitas perusahaan begitu sistem itu mulai dipakai banyak orang. Tabel berikut memetakan pola yang paling sering ditemukan; pakai sebagai lembar kerja, cocokkan kolom tengah dan kanan dengan kondisi sistem Anda sendiri.
| Titik akses | Pola bermasalah yang umum ditemukan | Kepemilikan yang seharusnya |
|---|---|---|
| Nomor WhatsApp Business | Didaftar di SIM pribadi karena dulu belum ada nomor kantor | SIM card dan akun atas nama perusahaan, dipegang siapa pun yang menjabat admin operasional |
| Login admin TMS/WMS | Satu akun dipakai bersama, terdaftar di email pribadi orang pertama yang setup | Akun per pengguna; kalau harus ada akun admin generik, emailnya email perusahaan |
| Email operasional (ops@, invoice@, finance@) | Didaftarkan di penyedia gratis atas nama personal | Domain email perusahaan sendiri, dikelola sebagai aset perusahaan, bukan aset pribadi |
| Device OTP e-banking | HP pribadi satu staf finance jadi penerima kode transaksi | Terdaftar sebagai aset perusahaan, dengan jalur cadangan yang diketahui lebih dari satu orang |
| Akun vendor (PPJK, asuransi cargo) | Kontak utama atas nama personal staf pertama yang onboarding vendor itu | Kontak utama atas nama peran/posisi, dengan minimal satu kontak cadangan tercatat di vendor |
Kalau WhatsApp Business Anda saat ini masih terdaftar di nomor pribadi seorang karyawan, langkah pemindahannya: beli SIM card atas nama perusahaan, lalu gunakan fitur ganti nomor resmi di WhatsApp Business supaya riwayat chat dan broadcast list ikut terbawa. Jadikan ini proyek terjadwal saat semua pihak masih ada, bukan respons darurat sesudah seseorang resign.
Kontrol 5: Proses joiner-mover-leaver, bukan cuma checklist resign
Istilah joiner-mover-leaver menandai tiga momen saat akses seharusnya berubah: karyawan baru masuk, karyawan pindah peran atau naik jabatan, dan karyawan keluar. Perusahaan yang cuma punya checklist untuk momen ketiga biasanya masih membiarkan akses menumpuk di dua momen lainnya.
Joiner: karyawan baru
- Akses yang diberikan mengikuti daftar akses standar untuk peran itu, bukan disalin dari akun karyawan lain yang kebetulan masih aktif, termasuk akses yang harusnya sudah dicabut dari orang itu.
- Karyawan baru mendapat akun sendiri sejak hari pertama, bukan menumpang akun orang yang mengajarinya.
Mover: pindah peran atau naik jabatan
- Akses ke sistem dari peran lama dicabut pada tanggal efektif perpindahan, bukan dibiarkan menumpuk karena siapa tahu masih perlu.
- Akses ke sistem untuk peran baru ditambahkan di tanggal yang sama, supaya tidak ada jeda kerja.
Leaver: resign, diberhentikan, atau kontrak berakhir
Ini bagian yang paling sering sudah dipikirkan perusahaan, tapi biasanya terlambat dijalankan. Urutannya penting: sebagian besar langkah berikut idealnya selesai sebelum hari terakhir, bukan sesudahnya.
- 1Begitu resign atau rotasi diketahui, susun daftar akses yang dipegang orang itu, mencakup sistem, akun bersama, WhatsApp Business, email, dan kunci fisik, di hari pengumuman, bukan menjelang hari terakhir.
- 2Tentukan penerima akses berikutnya untuk tiap baris di daftar itu sebelum hari terakhir tiba, supaya tidak ada jeda transisi.
- 3Ganti password akun bersama (TMS/WMS, e-banking, portal vendor) tepat di hari kerja terakhir.
- 4Cabut akses email dan device OTP dari daftar pengguna aktif.
- 5Tarik kembali aset fisik: kartu akses gudang, kunci kantor, laptop, dan HP kantor.
- 6Kabari customer dan vendor kunci soal kontak baru, supaya mereka tidak mencari sendiri jalur pengganti.
- 7Catat siapa menyerahkan apa dan kapan (lihat Kontrol 8), sehingga offboarding berikutnya punya rujukan, bukan dimulai dari nol.
Kontrol 6: Log akses yang bisa dibaca, bukan cuma ada
Kebanyakan TMS, WMS, dan platform e-banking sudah menyimpan log login secara default. Masalahnya jarang soal log itu ada atau tidak, melainkan apakah ada orang yang tahu cara membukanya, dan apakah log itu disimpan cukup lama untuk berguna.
- Sistem utama menyimpan log akses minimal berupa siapa login, kapan, dan dari mana.
- Ada satu orang, biasanya pemilik usaha atau manajer operasional, yang tahu cara membuka log itu, bukan cuma tahu bahwa log itu ada.
- Log disimpan cukup lama untuk menjangkau audit kuartalan berikutnya (lihat bagian audit berkala di bawah), bukan terhapus dalam hitungan hari oleh pengaturan bawaan platform.
- Perubahan data sensitif, seperti harga kontrak, rekening tujuan pembayaran, atau data customer, bisa ditelusuri kembali ke akun mana yang melakukannya.
Kontrol 7: Admin cadangan yang sudah diuji
Di dunia pengembangan software ada istilah bus factor: berapa orang yang harus keluar, secara kiasan tertabrak bus, sebelum sebuah sistem berhenti berjalan. Untuk banyak titik akses krusial di perusahaan logistik kecil, angka itu sering kali cuma satu. Kontrol ini menaikkannya jadi minimal dua.
- Setiap sistem kritikal, seperti TMS/WMS, e-banking, WhatsApp Business, dan password manager, punya minimal dua orang dengan hak akses admin.
- Admin cadangan itu pernah benar-benar login dan mencoba fungsi dasar sistem, bukan cuma terdaftar di atas kertas tanpa pernah diuji.
- Kalau admin utama tidak bisa dihubungi sehari penuh, admin cadangan tahu langkah pertama yang harus diambil tanpa perlu bertanya ke siapa pun dulu.
Kontrol 8: Bukti offboarding, bukan sekadar diingat
Ingatan tentang siapa mencabut akses apa gampang kabur begitu beberapa bulan berlalu, apalagi kalau yang melakukannya sudah bukan orang yang sama. Bukti tertulis menyelesaikan itu, dan berguna juga kalau suatu saat ada sengketa.
- Setiap offboarding menghasilkan catatan tertulis: siapa yang keluar, akses apa saja yang dicabut, dan tanggal pencabutannya.
- Catatan itu disimpan di tempat yang bisa diakses lebih dari satu orang, bukan di memori pribadi atau chat yang gampang hilang.
- Karyawan yang resign mengonfirmasi tertulis bahwa aset dan akses sudah diserahkan, sebagai catatan untuk kedua pihak, bukan formalitas kosong.
- Kalau ada sengketa di kemudian hari soal aset atau akses yang disalahgunakan, catatan ini yang pertama dicari, dan sering kali satu-satunya bukti yang tersedia.
Menjalankan checklist ini sebagai rutinitas kuartalan
Delapan kontrol di atas menutup momen resign, pindah peran, dan karyawan baru. Ada satu celah lagi yang tidak butuh siapa pun resign untuk muncul: akses yang menumpuk pelan-pelan seiring waktu, tanpa pemicu sejelas kepergian seseorang.
- 1Buat satu spreadsheet tiga kolom: nama sistem, siapa saja yang punya akses ke sana, dan peran apa yang mereka jalankan hari ini.
- 2Setiap awal kuartal, luangkan sekitar satu jam untuk membaca ulang daftar itu.
- 3Untuk tiap baris, ajukan satu pertanyaan: apakah orang ini masih perlu akses ini, mengingat perannya sekarang?
- 4Cabut akses yang jawabannya tidak, bahkan kalau orangnya masih bekerja di perusahaan yang sama.
Setelah checklist ini dijalankan: tiga kemungkinan hasil
Hasil checklist ini menentukan langkah berikutnya, dan tidak semua celah butuh penanganan darurat yang sama.
Sebagian besar kontrol sudah jalan, cuma satu-dua celah kecil
Perbaiki celah itu minggu ini, lalu jadwalkan audit kuartalan tiga kolom di atas sebagai rutinitas. Untuk kondisi ini, checklist penuh tidak perlu diulang tiap bulan, cukup dipantau lewat audit berkala.
Beberapa kontrol besar belum ada, tapi tidak ada yang akan resign dalam waktu dekat
Jadikan ini proyek terjadwal, bukan proyek darurat. Prioritaskan titik akses yang paling mahal kalau bocor lebih dulu, biasanya e-banking, WhatsApp Business, dan login admin TMS/WMS, baru kemudian sisanya.
Ada karyawan yang baru saja resign atau akan resign dalam waktu dekat, dan kontrolnya belum ada sama sekali
Untuk tim yang jumlahnya di bawah sepuluh orang, kedelapan kontrol ini tetap relevan, cuma skalanya yang berbeda. Tidak perlu password manager berbayar atau kebijakan MFA berlembar-lembar; cukup pastikan WhatsApp Business dan email operasional atas nama perusahaan, ada lebih dari satu orang yang tahu password akun bersama, dan checklist leaver di Kontrol 5 dijalankan tiap kali ada yang keluar, sekecil apa pun timnya.


